
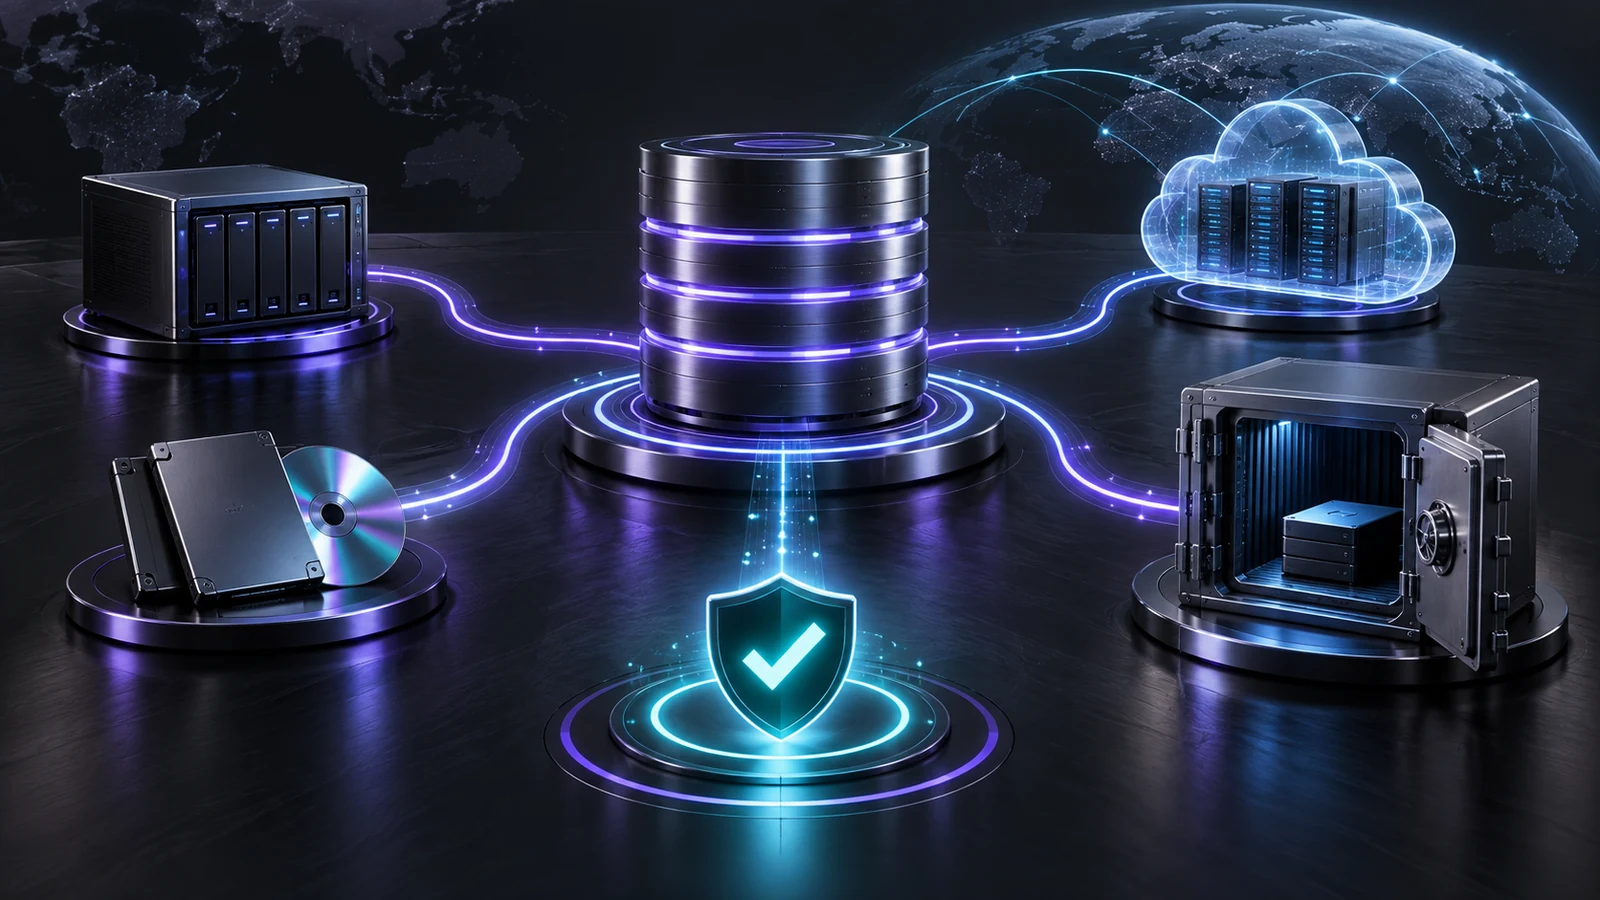
3-2-1-1-0, yedeklerin yalnızca alınmasını değil, farklı arıza ve saldırı senaryolarında gerçekten kullanılabilir kalmasını hedefleyen bir veri koruma yaklaşımıdır. Klasik 3-2-1 kuralına değiştirilemez veya çevrimdışı bir kopya ile doğrulanmış geri dönüş şartını ekler.
Rakamlar ne anlama gelir?
- 3: Üretim verisi dâhil en az üç kopya bulundurun.
- 2: Kopyaları iki farklı ortam veya depolama teknolojisinde tutun.
- 1: En az bir kopyayı farklı bir fiziksel konumda saklayın.
- 1: Bir kopyayı offline, air-gapped veya immutable biçimde koruyun.
- 0: Otomatik doğrulama ve düzenli geri yükleme testlerinde sıfır hata hedefleyin.
Buradaki üç kopya, genellikle çalışan veri ile iki yedek kopyanın toplamıdır. Amaç sayı tamamlamak değil, aynı olayın bütün kopyaları etkileyebileceği ortak bağımlılıkları azaltmaktır.
Neden klasik 3-2-1’e ek katman gerekir?
Donanım arızası, yangın veya kullanıcı hatası için farklı ortam ve konumlar güçlü bir koruma sağlar. Modern fidye yazılımları ise ağa bağlı yedek depolarını, yönetim sunucularını ve ayrıcalıklı hesapları da hedefler. Bu nedenle ek “1”, saldırganın değiştiremeyeceği veya erişemeyeceği bir kopyayı ifade eder.
Son “0” ise yedekleme işinin yeşil görünmesiyle geri dönüşün garanti olmadığını hatırlatır. Bozuk uygulama verisi, eksik kimlik bilgisi, hatalı şifreleme anahtarı veya çalışmayan kurtarma prosedürü ancak test sırasında ortaya çıkabilir.
Örnek bir kurumsal mimari
Bir işletmede üretim verisi sanallaştırma platformunda çalışıyor olabilir. Birinci yedek, yerel ve hızlı disk deposuna alınır. İkinci kopya, farklı şehirdeki veri merkezine veya ayrı bir bulut hesabına gönderilir. Bu kopyalardan biri nesne kilidiyle immutable tutulur ya da çevrimdışı banda yazılır. Son olarak kritik sistemler izole bir test ortamında düzenli olarak başlatılır ve uygulama tutarlılığı doğrulanır.
Bulut ve SaaS iş yüklerinde de ilke aynıdır. “İki ortam” ifadesi yalnızca disk ve bant anlamına gelmez; farklı depolama sistemleri, hesaplar ve güvenlik sınırları da tasarımın parçası olabilir. Önemli olan bütün kopyaların aynı kimlik, aynı yönetim paneli veya aynı hata alanına bağlı olmamasıdır.
Uygulamaya nereden başlanmalı?
- Kritik sistemleri ve veri sahiplerini sınıflandırın.
- Her iş yükü için kabul edilebilir veri kaybını (RPO) ve geri dönüş süresini (RTO) belirleyin.
- Mevcut kopyaların konum, ortam ve kimlik bağımlılıklarını haritalayın.
- En az bir kopyaya immutable, çevrimdışı veya air-gapped koruma ekleyin.
- Dosya geri dönüşünün yanında uygulama ve tam sistem kurtarmayı da test edin.
- Test sonucunu, süreyi ve bulunan hataları kayıt altına alın.
Sık görülen yanlışlar
- Aynı depolama üzerindeki snapshot’ları ayrı yedek kopyalar sanmak
- Offsite kopyayı aynı yönetici hesabıyla erişilebilir bırakmak
- Immutable saklama süresini saldırının fark edilme süresinden kısa belirlemek
- Yalnızca dosya açmayı test edip uygulama bütünlüğünü doğrulamamak
- RPO ve RTO hedeflerini iş birimleriyle konuşmadan teknoloji seçmek
Ürün değil, tasarım prensibi
3-2-1-1-0 tek bir ürün veya zorunlu bir topoloji değildir. Veeam bu yaklaşımı veri dayanıklılığı için açık bir kılavuz olarak kullanır; Acronis gibi platformlar da bulut, yerel ve immutable depolama seçenekleriyle benzer hedefleri destekler. Doğru mimari; veri hacmi, bağlantı kapasitesi, mevzuat, bütçe ve kurtarma önceliklerine göre şekillenir.
Yedek stratejinizde hangi rakamın eksik olduğunu görmek için önce mevcut kopyaları ve geri dönüş testlerini ölçün. Kurumsal yedekleme mimarinizi değerlendirmek ve uygulanabilir bir yol haritası çıkarmak için Akidava ile iletişime geçebilirsiniz.