
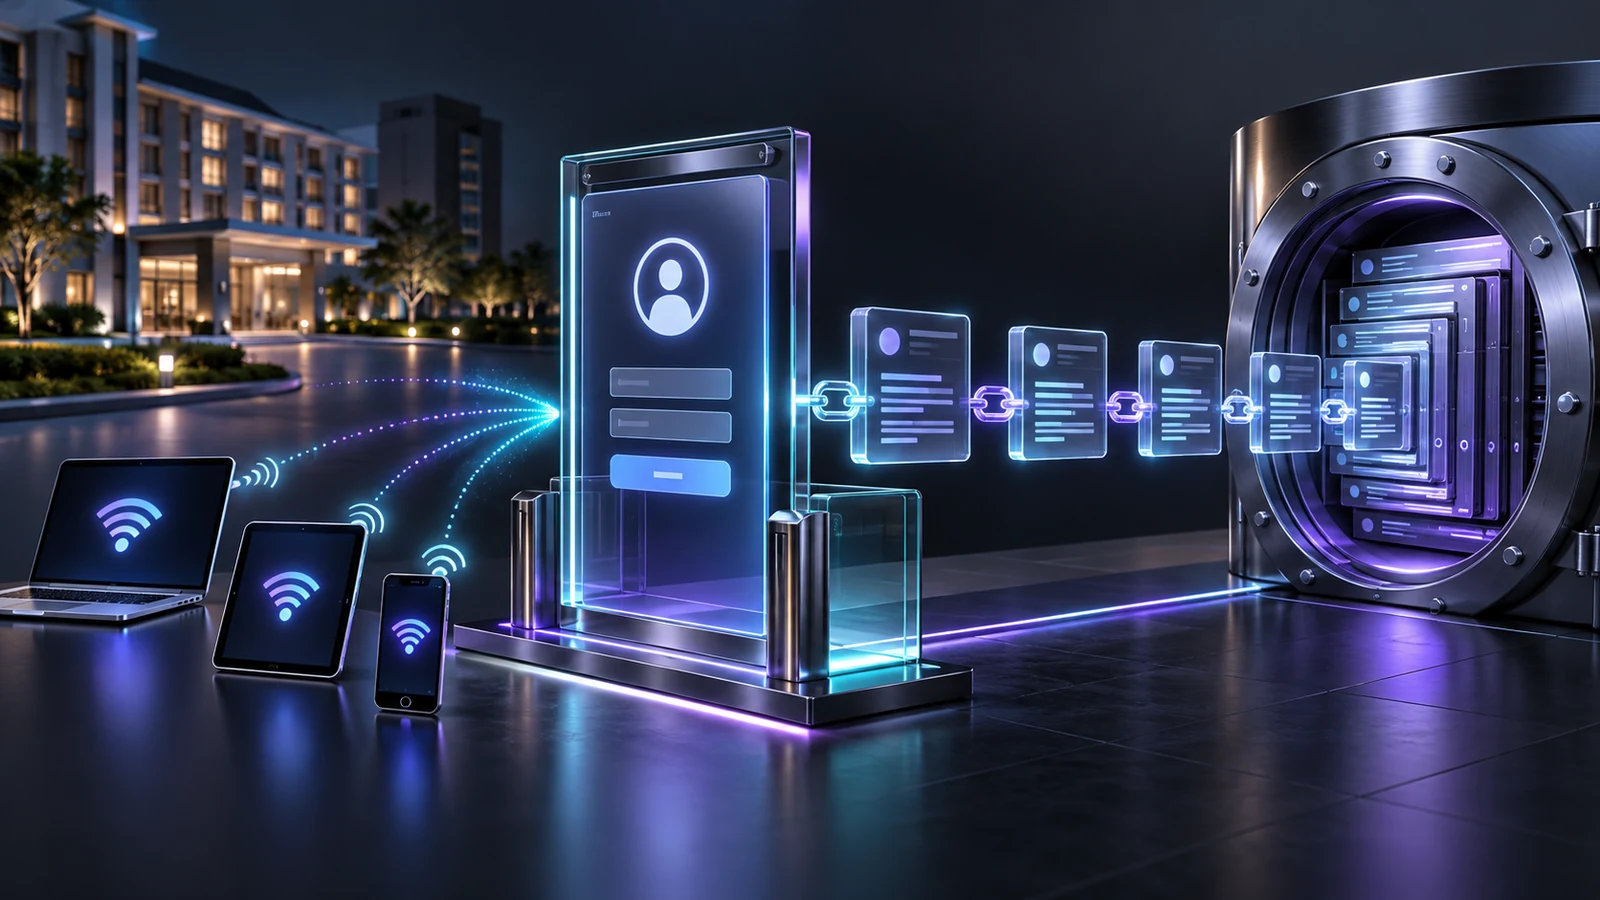
5651 loglama ve hotspot altyapısı, misafirlere veya ortak kullanıcılara internet erişimi sunarken bağlantının hangi cihaz ve oturumla ilişkilendirildiğini kayıt altına alır. Sağlıklı bir tasarım yalnızca log dosyası üretmez; kimlik doğrulama, doğru zaman, kayıt bütünlüğü, güvenli saklama ve gerektiğinde kayıtların bulunabilmesini birlikte ele alır.
Yükümlülükler kurumun internet erişimini hangi sıfatla sunduğuna ve faaliyet alanına göre değişebilir. Bu nedenle teknik proje, güncel mevzuat ve hukuk danışmanlığıyla birlikte değerlendirilmelidir.
Önce kapsam ve kullanıcı grupları belirlenmeli
Otel misafiri, kafe müşterisi, öğrenci, ziyaretçi, çalışan ve taşeron aynı doğrulama akışına sahip olmak zorunda değildir. Hangi lokasyonlarda kimlere erişim verildiği; kablolu, kablosuz ve ortak cihaz kullanımının bulunup bulunmadığı envantere alınmalıdır. Kurumsal kullanıcı ağı ile misafir ağı birbirinden ayrılmalı, erişim politikaları farklı uygulanmalıdır.
Erişim kaydında hangi bilgiler önemlidir?
İnternet Toplu Kullanım Sağlayıcıları Hakkında Yönetmelik; iç ağda dağıtılan IP adresi, kullanım başlangıç ve bitiş zamanı, cihazın tekil ağ numarası ve bazı paylaşımlı IP senaryolarında gerçek IP ile port bilgilerini erişim kayıtları kapsamında tanımlar. NAT kullanılan yapılarda yalnızca web adresi veya güvenlik duvarı olayını kaydetmek, kullanıcı ile dış bağlantıyı eşleştirmek için yeterli olmayabilir.
DHCP, güvenlik duvarı, kablosuz ağ ve hotspot sistemlerinin saatleri ortak ve güvenilir bir kaynaktan senkronize edilmelidir. Saat farkı, olay anında kayıtların eşleştirilmesini zorlaştırır.
Hotspot kimlik doğrulaması nasıl seçilir?
- SMS doğrulama, ziyaretçiye tek kullanımlık kodla erişim sağlayabilir.
- Otel PMS entegrasyonu oda ve konaklama bilgisiyle oturum açmayı kolaylaştırabilir.
- Personel veya öğrenci dizini entegrasyonu kurum hesabını kullanabilir.
- Resepsiyon ya da sponsor onayı, kontrollü ziyaretçi erişimi sağlayabilir.
- Captive portal; kullanım koşullarını, aydınlatma metnini ve oturum politikasını gösterebilir.
Gereksiz kişisel veri toplamak doğru değildir. Doğrulama yöntemi seçilirken amaçla sınırlılık, erişim yetkileri, saklama süresi ve veri güvenliği ayrıca değerlendirilmelidir.
Log bütünlüğü ve saklama
Kayıtların sonradan değiştirilmediğinin gösterilebilmesi için hash zinciri, elektronik zaman damgası veya ürünün desteklediği bütünlük mekanizması kullanılabilir. Saklama süresi herkes için tek ve değişmez bir sayı olarak kabul edilmemelidir; kurumun tabi olduğu güncel düzenleme, sözleşme ve olay yönetimi gereksinimleri doğrulanmalıdır.
Log deposu yalnızca sistem yöneticisinin kişisel bilgisayarında tutulmamalıdır. Yetkiler ayrılmalı, veriler şifrelenmeli, yedeklenmeli ve olağan dışı silme girişimleri izlenmelidir. Bulut hizmeti kullanılıyorsa veri konumu, erişim modeli, dışa aktarım ve hizmet sonlandırma prosedürü incelenmelidir.
Proje kontrol listesi
- Kullanıcı, lokasyon, SSID ve cihaz kapsamını çıkarın.
- Misafir ve kurumsal ağları VLAN ve güvenlik politikalarıyla ayırın.
- Kimlik doğrulama yöntemini kullanıcı deneyimi ve veri minimizasyonuna göre seçin.
- DHCP, NAT, hotspot ve güvenlik duvarı kayıtlarının birbirini tamamladığını test edin.
- Saat senkronizasyonu, imzalama ve saklama politikasını belgeleyin.
- Yetkili talep geldiğinde belirli bir tarih ve kullanıcı kaydının bulunabildiğini sınayın.
Dolusoft tabanlı 5651 loglama ve hotspot seçeneklerini mevcut ağınızla birlikte değerlendirmek için Akidava ile iletişime geçebilirsiniz.
Kaynak: İnternet Toplu Kullanım Sağlayıcıları Hakkında Yönetmelik, Resmî Gazete.