
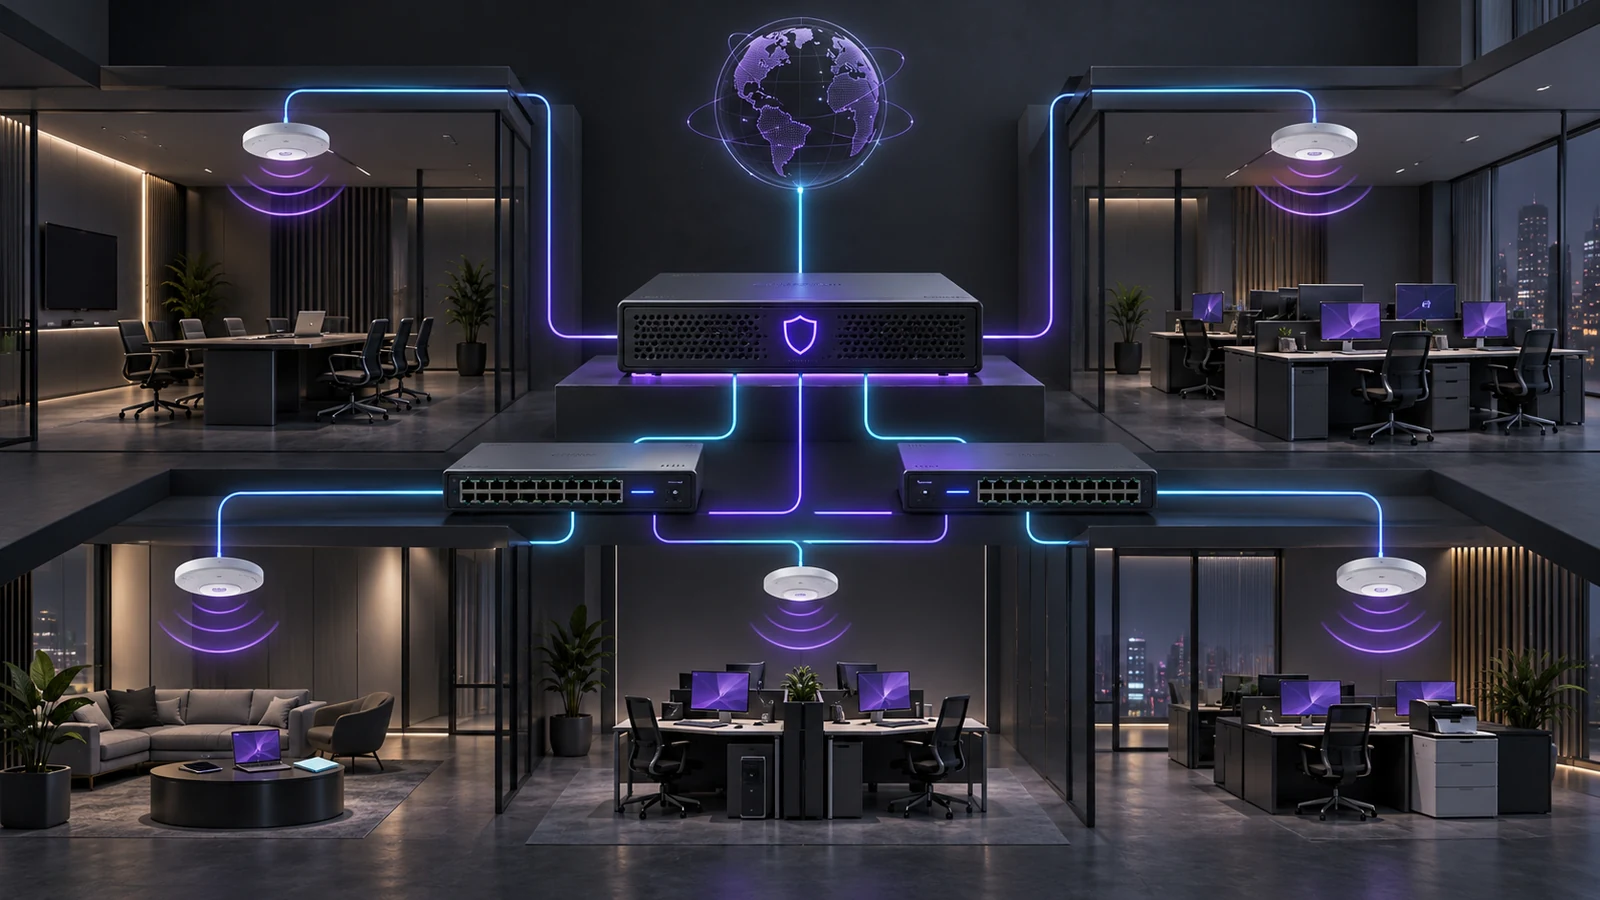
FortiGate, FortiSwitch ve FortiAP aynı ağda farklı görevleri üstlenir. FortiGate güvenlik, yönlendirme ve politika katmanını; FortiSwitch kablolu erişimi; FortiAP ise kablosuz erişimi sağlar. Birlikte kullanıldıklarında amaç üç ayrı ürünü yan yana koymak değil, kullanıcı ve cihaz erişimini ortak politika ve görünürlük altında yönetmektir.
Bu mimari her kurum için otomatik olarak gerekli değildir. Yalnız FortiGate ve FortiAP ya da FortiGate ve FortiSwitch ile kurulan yapılar da geçerli olabilir. Doğru bileşen sayısı; lokasyon, kullanıcı, port, kablosuz kapsama, PoE, segmentasyon ve işletim modeline göre belirlenmelidir.
FortiGate hangi rolü üstlenir?
FortiGate genellikle internet çıkışı, güvenlik politikaları, VPN, ağlar arası yönlendirme ve tehdit önleme işlevlerinin merkezindedir. Güvenlik duvarı seçimi yalnız internet hızına göre yapılmamalı; güvenlik servisleri açıkken oluşacak yük, eş zamanlı oturum, SSL inspection, VPN ve büyüme payı ayrıca hesaplanmalıdır.
FortiSwitch kablolu erişim katmanını oluşturur
FortiSwitch; kullanıcı bilgisayarları, IP telefonlar, kameralar, yazıcılar, sunucular ve access point’ler için kablolu bağlantı sağlar. Port sayısı kadar PoE bütçesi, uplink kapasitesi, yedeklilik, VLAN ihtiyacı ve erişim katmanının fiziksel dağılımı da önemlidir. FortiGate tarafından yönetilen yapıda switch portları güvenlik politikasının ve ağ görünürlüğünün bir uzantısı olarak ele alınabilir.
FortiAP kablosuz erişimi kapsar
FortiAP, çalışan ve misafir cihazlarının kablosuz ağa bağlandığı erişim katmanıdır. Model ve adet seçimi yalnız metrekareye göre yapılmaz. Kullanıcı yoğunluğu, duvar ve yapı malzemeleri, kanal planı, istemci türleri, dolaşım ihtiyacı ve kablosuz güvenlik politikaları birlikte değerlendirilmelidir. Kritik ortamlarda kurulumdan önce keşif ve sonrasında kapsama doğrulaması yapılması gerekir.
FortiLink ne sağlar?
Fortinet dokümantasyonunda FortiLink, FortiGate ile FortiSwitch ve FortiAP erişim katmanı arasındaki yönetim ve kontrol ilişkisinin temel mekanizması olarak açıklanır. Böylece cihaz envanteri, bağlantı topolojisi, VLAN ve erişim politikaları daha merkezi bir bakışla yönetilebilir. Bunun operasyonu sadeleştirmesi için tasarımın baştan doğru yapılması, yetkilendirme ve değişiklik süreçlerinin belgelenmesi gerekir.
Ağ segmentasyonu ürün listesinden önce gelir
İyi bir tasarım önce hangi kullanıcı ve cihaz gruplarının ayrılacağını belirler. Çalışanlar, misafirler, sunucular, IP kameralar, VoIP, IoT ve yönetim arabirimleri aynı güven seviyesinde değildir. VLAN ve güvenlik politikaları bu gruplar arasındaki erişimi açık biçimde tanımlamalı; yalnızca cihazların birbirine bağlanması yeterli kabul edilmemelidir.
- Kullanıcı, cihaz ve lokasyon sayısı
- Kablolu port ve PoE ihtiyacı
- Kablosuz kapsama ve yoğunluk
- VLAN ve misafir ağları
- Uplink ve yedeklilik gereksinimi
- Merkezi yönetim ve loglama modeli
- Gelecekteki büyüme payı
Her üç bileşen ne zaman anlamlıdır?
Çok sayıda kablolu ve kablosuz istemcinin bulunduğu, birden fazla VLAN’ın işletildiği ve ağ erişiminin ortak güvenlik politikalarıyla yönetilmek istendiği ofis ve şube yapılarında üçlü mimari anlamlı olabilir. Küçük veya özel amaçlı bir lokasyonda ise bileşenlerden yalnızca ihtiyaç duyulanların kullanılması daha doğru olabilir.
Uygulama sırası
- Kullanıcı, cihaz ve uygulama envanterini çıkarın.
- Kablolu, kablosuz ve misafir ağlarını segmentlere ayırın.
- FortiGate kapasitesini güvenlik servisleri açık senaryoya göre belirleyin.
- Switch portu, PoE ve uplink ihtiyacını hesaplayın.
- Access point yerleşimini keşif ve yoğunluk verisiyle planlayın.
- Yönetim, loglama, yedeklilik ve değişiklik süreçlerini tanımlayın.
Sonuç
FortiGate, FortiSwitch ve FortiAP aynı ekosistemde güvenlik, kablolu erişim ve kablosuz erişim katmanlarını bir araya getirir. Başarılı sonuç ürün isimlerinden değil; kapasite, segmentasyon, kapsama ve operasyon gereksinimlerinin birlikte planlanmasından doğar. Fortinet çözüm kapsamımızı inceleyebilir veya mevcut ağınız için Akidava ile iletişime geçebilirsiniz.