
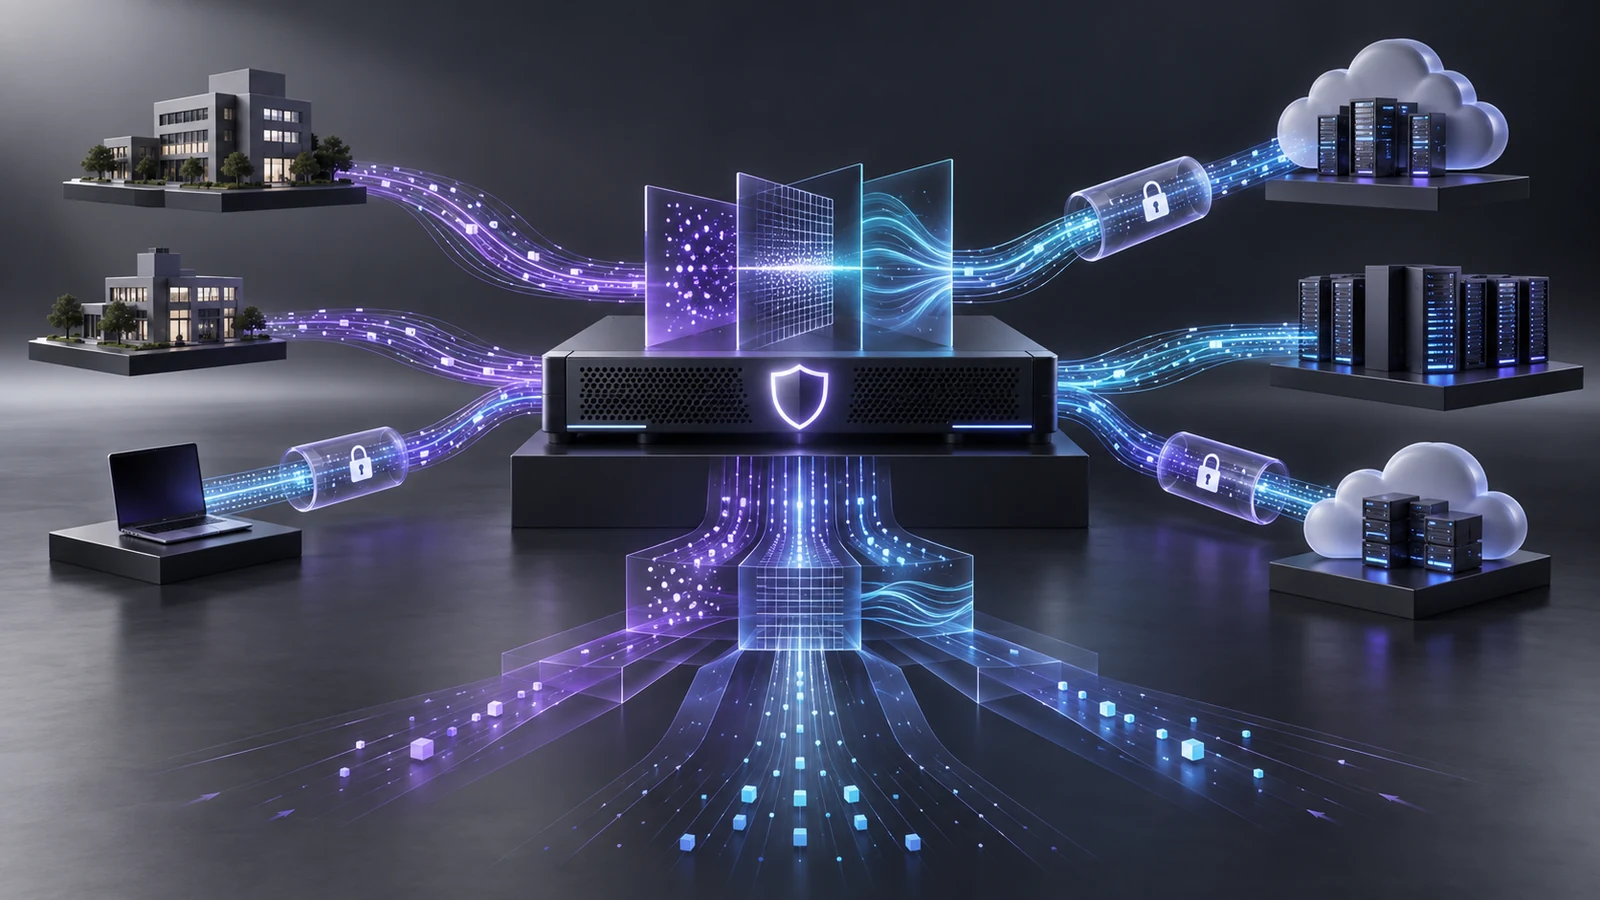
FortiGate seçerken internet hattının hızı önemli bir başlangıç verisidir, ancak tek başına doğru modeli belirlemez. Güvenlik servisleri açıldığında oluşacak gerçek trafik yükü, eş zamanlı oturum sayısı, SSL inspection, VPN, kullanıcı ve şube sayısı, arayüz gereksinimleri ve büyüme payı birlikte değerlendirilmelidir.
Bir cihazın veri sayfasındaki temel firewall throughput değeri, her güvenlik özelliğinin açık olduğu günlük kullanım senaryosunu temsil etmeyebilir. Bu nedenle model karşılaştırmasında NGFW, threat protection, IPS ve SSL inspection gibi ilgili performans ölçümleri ayrıca incelenmelidir.
Firewall throughput ile gerçek kullanım aynı şey değildir
Temel firewall throughput testi, paket boyutu ve etkin özellikler bakımından gerçek ortamdan daha sade koşullarda ölçülebilir. Kurumsal ağda IPS, application control, web filtering, antimalware ve şifreli trafik incelemesi gibi servisler devreye girdiğinde cihaz daha fazla işlem yapar. Bu nedenle internet hattı 1 Gbps diye yalnızca 1 Gbps temel firewall değerine bakılarak seçim yapılmamalıdır.
NGFW ve threat protection değerlerini senaryoya göre okuyun
Fortinet ürün matrisi farklı performans ölçümlerini ayrı sütunlarda verir. NGFW throughput, IPS ile application control gibi güvenlik fonksiyonlarının belirli test profilleri altında çalıştığı performansı; threat protection throughput ise ek güvenlik servislerinin devrede olduğu daha kapsamlı senaryoyu karşılaştırmaya yardımcı olur. Veri sayfasındaki test dipnotları ve trafik profili mutlaka okunmalıdır.
SSL inspection kapasitesi neden önemlidir?
Kurumsal internet trafiğinin büyük bölümü şifrelidir. Zararlı içerik veya politika ihlali şifreli oturum içindeyse yalnızca bağlantı bilgisini görmek yeterli olmayabilir. Deep inspection kullanıldığında FortiGate trafiği çözüp güvenlik kontrollerinden geçirir ve yeniden şifreler; bu işlem performans ve sertifika yönetimi açısından ek yük oluşturur.
SSL inspection her kullanıcı ve uygulama için aynı kapsamda uygulanmayabilir. Teknik kapasite kadar kurum politikası, kişisel veri ve uygulama uyumluluğu da planlanmalıdır. Model seçimi yapılırken incelenecek şifreli trafiğin oranı ve hedef güvenlik profili gerçekçi biçimde tahmin edilmelidir.
Oturum sayısı ve yeni oturum hızı
Aynı internet hızını kullanan iki kurumun firewall yükü farklı olabilir. Çok sayıda kullanıcı, IoT cihazı, misafir ağı, yoğun web uygulaması veya yüksek bağlantı sayısı; eş zamanlı oturum ve saniyedeki yeni oturum miktarını artırır. Özellikle e-ticaret, yayıncılık, eğitim, otelcilik veya çok kullanıcılı kablosuz ağlarda yalnızca bant genişliğine bakmak yanıltıcıdır.
VPN ve şube yapısını hesaba katın
Site-to-site IPsec tünelleri, uzaktan erişim, merkez-şube trafiği ve SD-WAN politikaları cihaz seçimini etkiler. İnternet trafiği düşük olsa bile çok sayıda şubenin VPN üzerinden merkeze bağlandığı yapılarda tünel sayısı, şifreleme performansı ve yedeklilik daha belirleyici olabilir.
- Merkez ve şube sayısı
- Eş zamanlı uzak kullanıcı sayısı
- IPsec ve uzaktan erişim trafik miktarı
- Birden fazla WAN hattı ve SD-WAN kullanımı
- Cloud veya veri merkezi bağlantıları
- Yedek cihaz ve yüksek erişilebilirlik gereksinimi
Port, uplink ve donanım özellikleri
Modelin yalnızca işlem kapasitesi değil fiziksel arayüzleri de değerlendirilmelidir. WAN ve LAN port hızları, SFP/SFP+ gereksinimi, gelecekteki uplink planı, yerel depolama, güç kaynağı seçenekleri ve rack yapısı projeyi doğrudan etkiler. FortiSwitch ve FortiAP cihazlarının yönetileceği yapılarda desteklenen cihaz ölçekleri ayrıca kontrol edilmelidir.
Büyüme payı nasıl planlanmalı?
Firewall çoğunlukla birkaç yıl kullanılacak bir altyapı bileşenidir. Kullanıcı ve cihaz artışı, daha hızlı internet hattı, yeni şubeler, daha kapsamlı SSL inspection ve ek güvenlik servisleri kapasite ihtiyacını yükseltebilir. Aşırı büyük cihaz seçmek gereksiz maliyet yaratırken, sınırda seçilen model güvenlik özelliklerinin kapatılmasına veya erken yenilemeye yol açabilir.
FortiGate boyutlandırma kontrol listesi
- Mevcut ve planlanan internet/WAN kapasitesini belirleyin.
- Kullanılacak FortiGuard ve FortiOS güvenlik servislerini netleştirin.
- SSL inspection kapsamını ve şifreli trafik oranını tahmin edin.
- Kullanıcı, cihaz, oturum ve yeni oturum yükünü inceleyin.
- VPN, SD-WAN, şube ve cloud bağlantılarını hesaba katın.
- Arayüz, uplink, HA ve yerel depolama gereksinimlerini kontrol edin.
- Ürün matrisi ve modele özel veri sayfasındaki dipnotları okuyun.
- Beklenen büyüme için makul kapasite payı bırakın.
Sonuç
FortiGate seçimi internet hızını bir model tablosuna eşleştirmekten ibaret değildir. Güvenlik servisleri açıkken beklenen yük ve kurumun gerçek ağ mimarisi doğru boyutlandırmanın temelidir. Fortinet çözüm kapsamımızı inceleyebilir veya mevcut ağınız için model ve lisans seçeneklerini değerlendirmek üzere Akidava ile iletişime geçebilirsiniz.